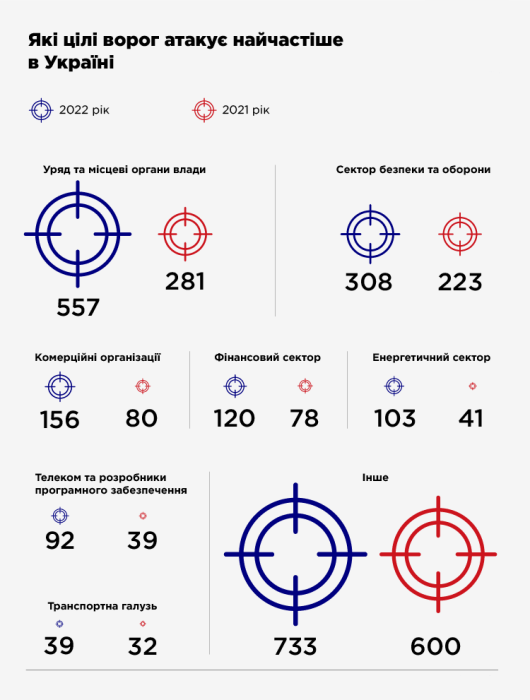
Після 24 лютого 2022 року в нашій країні почалася повномасштабна війна не тільки на фронті, а й у кіберпросторі. За даними CERT-UA, російські хакери найчастіше атакують уряд і місцеві органи влади, сектор безпеки та оборони, комерційні організації, фінансові компанії та енергетичну галузь.
Як російські хакери атакують у 2023 році
Після 24 лютого пріоритети кібервірагу змінювалися відповідно до військових потреб, розповіли у пресслужбі Держспецзв'язку. Зокрема, державні структури постійно залишалися ключовими цілями кібератак, тому часто відбуваються хакерські атаки на державні сайти. Також на початку вторгнення важливими мішенями були медіа та телевізор.
"Тоді російська влада розраховувала на швидку перемогу і сподівалася вплинути на українців через ЗМІ. Згодом фокус хакерів і російської армії змістився на енергетичний сектор", - кажуть у пресслужбі Держспецзв'язку.
Цього року кіберворог стабільно атакує всілякі об'єкти в Україні. Ці атаки часто координуються з наземними і повітряними ударами по цивільній інфраструктурі. Також хакери використовують інформаційно психологічні операції.
Які компанії перемагають кіберврога
У рейтингу "Антикрихкість" було представлено важливу номінацію "Кіберзахист.UA" (ІТ і телеком). У рамках цієї номінації читачі та журі мали проголосувати за IT та телекомунікаційні компанії. Учасників оцінювали за такими критеріями:
- антикризові рішення, спрямовані на збереження виробничих потужностей;
- результати релокації та/або відновлення виробництва;
- заходи щодо збереження трудового колективу та ключових фахівців;
- внесок у збереження стратегічно важливої інфраструктури або окремих галузей промисловості України.
У номінації "Кіберзахист.UA" переможцями рейтингу "Антикрихкість" визнали компанії "Київстар", Uklon, ELEKS, Vodafon і "Укртелеком".
Чи підготовлений український бізнес до кібервійни
Під час повномасштабної війни державні структури та український бізнес істотно поліпшили рівень свого кіберзахисту, кажуть у прес-службі Держспецзв'язку. Тобто, тепер посадовці та підприємці краще розуміють, що таке кіберзагрози, і як вони впливають на роботу організації. Також вони стали більше приділяти увагу питанням захищеності в кіберпросторі та посиленню кіберстійкості.
"Водночас є певні проблеми. Наприклад, керівники та співробітники деяких організацій не вважають себе значущою ціллю для російських хакерів. Тому вони не переймаються кіберзахистом, а цим залюбки користуються російські хакери", - підкреслюють у прес-службі Держспецзв'язку.
Фахівці попереджають, що в кіберпросторі немає маленьких цілей. Тобто, компрометація одного облікового запису може призвести до деструктивних наслідків для інформаційно-комунікаційних систем. Тому нагальною є системна інформаційно-роз'яснювальна робота та впровадження культури кібербезпеки на всіх рівнях держпідприємств і бізнесу.
Якщо український бізнес потребує допомоги в посиленні кіберзахисту, можна звернутися до CERT-UA та отримати адресну допомогу:
- захисту від DDоS-атак,
- моніторингу безпеки,
- міграції в хмарні сховища,
- розгортання сучасних систем захисту від кіберзагроз, робочих станцій і серверів.
Які проблеми кіберзахисту має вирішити бізнес
Україну, за оцінками фахівців KPMG в Україні, втягнули в кібервійну ще 2014 року під час окупації Криму та частини Донбасу. Тоді наша країна стала полігоном, де випробовувалися нові зразки кіберзброї. Підтвердженням тому стали, зокрема, атаки на систему голосування 2014-го і використання вірусу NotPetya 2017-го. Після 24 лютого 2022 р. кількість кібероперацій з боку російських хакерів зросла з 3 до 10-12.
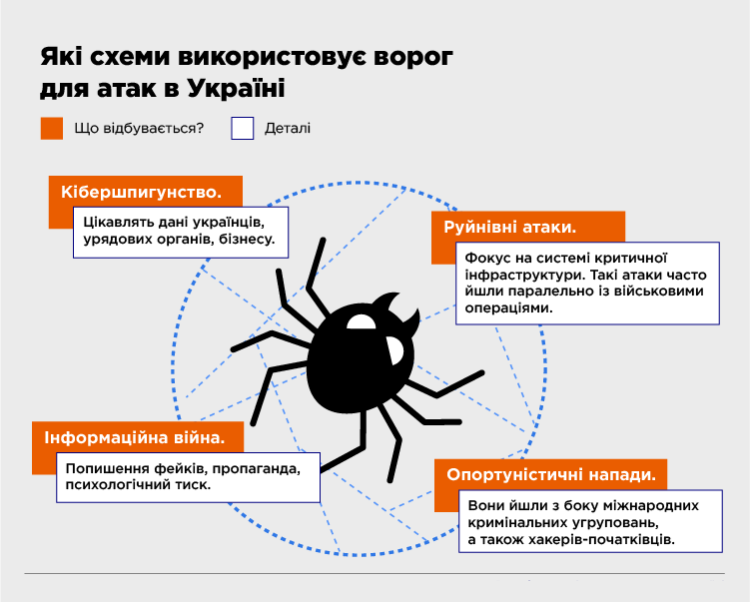
Наразі кібервійсьма використовує відомі інструменти: пошук вразливостей, поєднання соціальної інженерії та фішингу, порушення правил цифрової гігієни. Російські хакери активно полюють за персональними та конфіденційними даними українців, бізнесу, держструктур.
"Сьогодні атакують увесь спектр компаній з уразливими місцями в налаштуваннях віддаленого доступу та системах аутентифікації, з низькою обізнаністю персоналу, відсутністю інструментів виявлення та реагування на інциденти. Атаки на ланцюжки поставок, зокрема програмного забезпечення, залишаються найпривабливішим видом кібернападів", - говорить заступник директора практики з надання консультаційних послуг у сфері інформаційних технологій та кібербезпеки KPMG в Україні Геннадій Резніченко.
Тому фахівці KPMG в Україні рекомендують бізнесу створити стратегію з посилення кібербезпеки. Для цього, наприклад, слід провести тестування на проникнення замість побудови системи управління вразливостями.
"Далекоглядний підхід допоможе побудувати систему управління інформаційною безпекою, прив'язати стратегію розвитку кіберздатностей до бізнес-цілей компанії, зробити необхідні організаційні зміни та ефективно використати вже існуючі або надані донорами рішення та продукти", - пояснює Геннадій Резніченко.
Як "Київстар" захищає інформацію від кіберворога
Як українські компанії організовують кіберзахист бізнесу? Директор з кібербезпеки "Київстар" Юрій Прокопенко розповів, що останніми роками компанія зосередилася на інвестиціях в інструменти, що відповідають найкращим світовим рішенням. Цей підхід дозволив успішно протистояти міжнародним кіберзлочинним угрупованням під час повномасштабної війни.
"За останні роки "Київстар" багато інвестував у розвиток функції кібербезпеки, щоб відповідати найкращим міжнародним стандартам і практикам. У нас є успішний досвід протидії міжнародним кіберзлочинним угрупованням. З початку повномасштабного вторгнення компанія застосувала серйозні додаткові заходи щодо забезпечення безпеки в кіберпросторі. Сьогодні наші співробітники переважно працюють віддалено з різних міст України та за кордоном, використовуючи захищене обладнання та канали зв'язку. Персональні дані співробітників і абонентів, а також мережа телекомунікаційної компанії захищені від будь-яких кіберзагроз", - каже Прокопенко.
Як кіберворог атакував "Київстар"
Після 24 лютого кількість кібератак на інфраструктуру компанії зросла більш ніж удвічі. Також фахівці "Київстар" говорять про значне зростання фішингових атак - загальних і таргетованих.
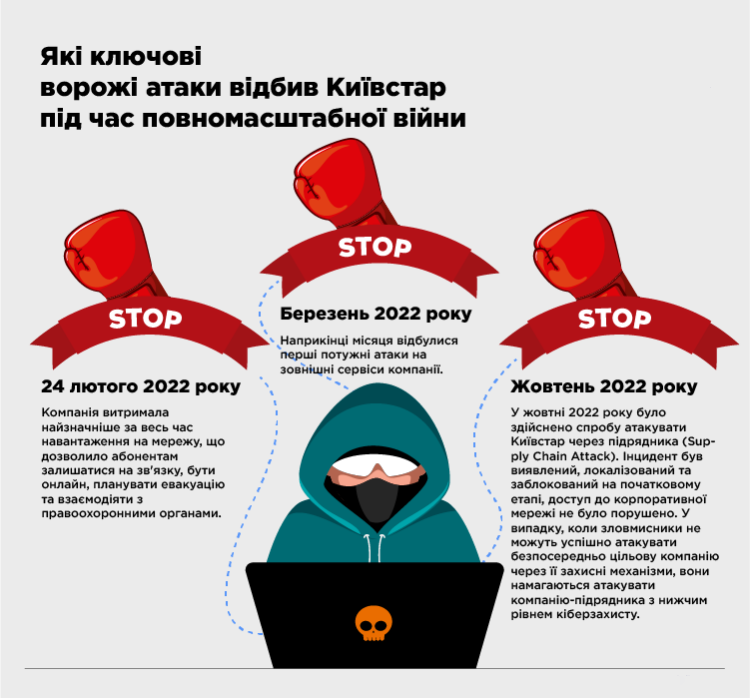
У "Київстарі" зазначають, що мережеві DDoS-атаки на телеком-інфраструктуру також є частиною військової операції ворога. Адже пікове зростання кількості DDoS-атак на компанію відбувалося під час деокупації українських територій:
- березень 2022: Україна звільняла захоплені міста Київської області;
- серпень-вересень 2022: Україна звільнила Харківську область;
- грудень 2022: Україна звільнила частину Херсонської області.
Співпраця з державними органами щодо кібербезпеки
Щоб забезпечити стабільне та безпечне використання телекоммережі, "Київстар" співпрацює з держорганами в галузі кібербезпеки. Йдеться про Ситуаційний центр забезпечення кібербезпеки ДКІБ СБУ, CERT UA, Національний координаційний центр кібербезпеки при РНБО, Кіберполіцію. Також компанія є учасником Платформи обміну інформацією про шкідливе програмне забезпечення (MISP-UA) при СБУ.
"У 2022 році Київстар успішно пройшов аудит на відповідність системи управління інформаційною безпекою ISO27001 для всієї інфраструктури та першим на телеком-ринку отримав відповідний сертифікат. Така сертифікація підтверджує надійність і захищеність інформаційних систем, даних у системах і бізнес-процесах компанії, а також відповідність систем менеджменту інформаційної безпеки (СМІБ) найкращим світовим практикам", - розповіли в компанії.
Як захищають клієнтів під час війни
У "Київстарі" розуміють, наскільки важливо під час повномасштабної війни надавати рішення безпеки і своїм клієнтам, щоб допомогти убезпечити IT-інфраструктуру компаній. Тому для посилення кіберзахисту пропонується обрати такі сервіси.
Перший. Окремі сервіси або їх поєднання з пропозиціями від "Київстар Бізнес" для комплексного захисту від кіберзагроз. Їх можна поєднувати з рішеннями, якими вже користуються клієнти, або застосовувати незалежно від них. Ці інструменти дають такі можливості:
- Захист корпоративної пошти
- Захист від різнорівневих атак, фільтрація корпоративного трафіку.
- Захист веб-додатків.
- Захист корпоративної мережі.
- Контроль роботи систем захисту даних для аналізу поведінки користувачів.
- Захист кінцевих точок ІТ-інфраструктури компанії (серверів, ПК, ноутбуків, смартфонів) від атак.
Друге. Сервіс комплексного захисту від DDoS-атак - AntiDDoS. Він відстежує й автоматично блокує кібератаки, спрямовані на обмеження доступу до IT-систем або ресурсів компаній. Цей сервіс побудований на основі рішення FortiDDoS від розробника Fortinet. Його Київстар використовує для захисту власних систем.
"AntiDDoS працює в інтернет-мережі "Київстар", якою користується клієнт. Для розпізнавання атаки система спочатку вивчає структуру трафіку, що надходить з інтернету в ресурси компанії. Надалі аналіз і очищення трафіку проходять автоматично", - пояснює В2В-директор "Київстар" Костянтин Вечір.
Третє. Інструменти для зберігання та оновлення даних, елементів інфраструктури та сервісів. Для цього фахівці оператора налаштовують під запит клієнтів хмарні рішення. Тож у разі захисту інформації та систем від аварії чи кібератаки можна зберігати, резервувати та оновлювати дані з хмарних ресурсів.
"Завдяки функціоналу платформи Azure бізнес може убезпечитися від втрати важливої інформації. А функції маскування або деперсоналізації дають змогу зберігати навіть чутливі дані, з якими працюють банки", - зазначає Костянтин Вечер.
Які виклики чекають на бізнес у кібервійні
CEO Silvery LLC Ольга Волошина має багаторічну експертизу з інформаційної безпеки та захисту бізнесу від кіберзагроз. Вона вважає, що під час повномасштабної війни найбільшу небезпеку в кіберзахисті становить саме людський фактор. Річ у тім, що кожна компанія може застосувати у своїй ІТ-інфраструктурі найсучасніші технології, але недостатня обізнаність працівників нівелює ці вдосконалення. Тому потрібно не лише модернізувати технології, а й навчати працівників та клієнтів використовувати їх.
Також слід пам'ятати, що російських хакерів традиційно приваблює чуттєва інформація. Йдеться про медичні, фінансові, персональні дані. За таких умов бізнес має визначити таку інформацію критично важливим активом. Це допоможе заздалегідь використовувати засоби захисту:
- можна використовувати послуги сторонніх провайдерів з інформаційної безпеки або розміщення даних,
- можна посилити мережевий захист, зокрема, слід більше застосовувати засоби аналізу аномальної поведінки в ІТ-системах.
"Українські ІТ-фахівці мають творчий та оригінальний підхід у захисті даних клієнтів, завдяки чому кібервійна часто не досягає своєї мети. Також міжнародна технологічна допомога для українських державних організацій та бізнесу від таких лідерів ІТ-ринку, як Microsoft, Cisco, Amazon, стали своєрідним поштовхом для впровадження безпекових інновацій", - зазначає Ольга Волошина.
Ще один важливий аспект: кібервійна несе нові виклики для українського бізнесу, кажуть фахівці Silvery LLC, тож найближчим часом атаки кіберзлочинців можуть стати більш персоналізованими й точними. Зокрема, ворог сконцентруватиметься на окремих компаніях і намагатиметься зробити кібератаки адаптованими до потенційної "жертви". Для цього російські хакери вже активно використовують алгоритми штучного інтелекту (ШІ) для фішингових атак, створення шкідливого коду для шифрування та крадіжки даних.
"Водночас ШІ може допомагати, наприклад, аналізувати загрози, управляти інцидентами тощо. Головне - це впровадження багаторівневого захисту, використання рішень для кібербезпеки з вбудованими функціями ШІ", - пояснює Волошина.
Загалом експерт радить дотримуватися циклічності та орієнтуватися на методологію PDCA. Це означає Plan, Do, Check, Act - "Плануй. Роби. Перевіряй. Дій".
"Мета PDCA - постійне вдосконалення процесів організації інформаційної безпеки в компанії. Такі цикли краще зробити коротшими, ніж до воєнного стану", - каже Волошина.
Як бізнес може посилити кіберзахист
Якщо підприємці хочуть поліпшити систему кібербезпеки в компанії, їм слід дотримуватися рекомендацій від фахівців Держзв'язку. Ось кілька базових порад.
По-перше. Необхідно інвестувати у власний захист. Для початку в найпростіші способи захисту.
Сьогодні найпопулярнішими методами кібератак російських військових хакерів є використання відомих вразливостей для проникнення в інформаційно-комунікаційні системи організацій, розсилки шкідливого ПЗ, спрямованого на викрадення персональних даних громадян або знищення інфраструктури.
"Особливо активні зараз росіяни у фішингу: ми постійно фіксуємо фішингові розсилки з метою отримання доступу до інформаційних систем, в результаті яких вони можуть отримати облікові дані для доступу до інформаційних систем. Мінімізувати ризики таких атак можна завдяки дотриманню базових правил кібергігієни, відповідальному ставленню до політики використання паролів, своєчасному оновленню програмного забезпечення", - кажуть у прес-службі Держспецзв'язку.
По-друге. Бізнес має знати слабкі місця свого кіберзахисту і зміцнювати їх. Хакери постійно шукають уразливості й атакують через них.
"Компанії повинні шукати "дірки" у себе й оперативно їх закривати. Звісно, захищеним на 100% бути неможливо, але що складніший доступ до ваших систем, то менша вірогідність злому", - пояснюють у прес-службі Держспецзв'язку.
По-третє. Безпека компанії залежить від кожного співробітника і від кожного контрагента. Хакери можуть атакувати компанію через її співробітників, вкравши їхні дані. Тож кібергігієна має стати звичкою і частиною корпоративної культури компанії.
"Поки що ми фіксуємо збільшення кількості атак на комерційні організації, що впроваджують ІТ-рішення, телеком- та інтернет-провайдерів. Це так звані атаки на ланцюжок постачання (supply chain attack): через їхню інфраструктуру російські хакери, імовірно, сподіваються знайти доступ до чутливих даних і державних інформаційних систем", - зазначають у прес-службі Держспецзв'язку.
Загалом дотримання базових правил безпеки - обов'язкова умова для захисту. Щоб підготуватися до можливих атак, необхідно проводити комплексний аналіз систем захисту компаній та установ, а також навчати співробітників принципам кіберзахисту.
"Держспецзв'язку проводить такі навчання та оголошує збір запитів від організацій, які потребують посилення власного захисту", - кажуть у прес-службі Держспецзв'язку.


